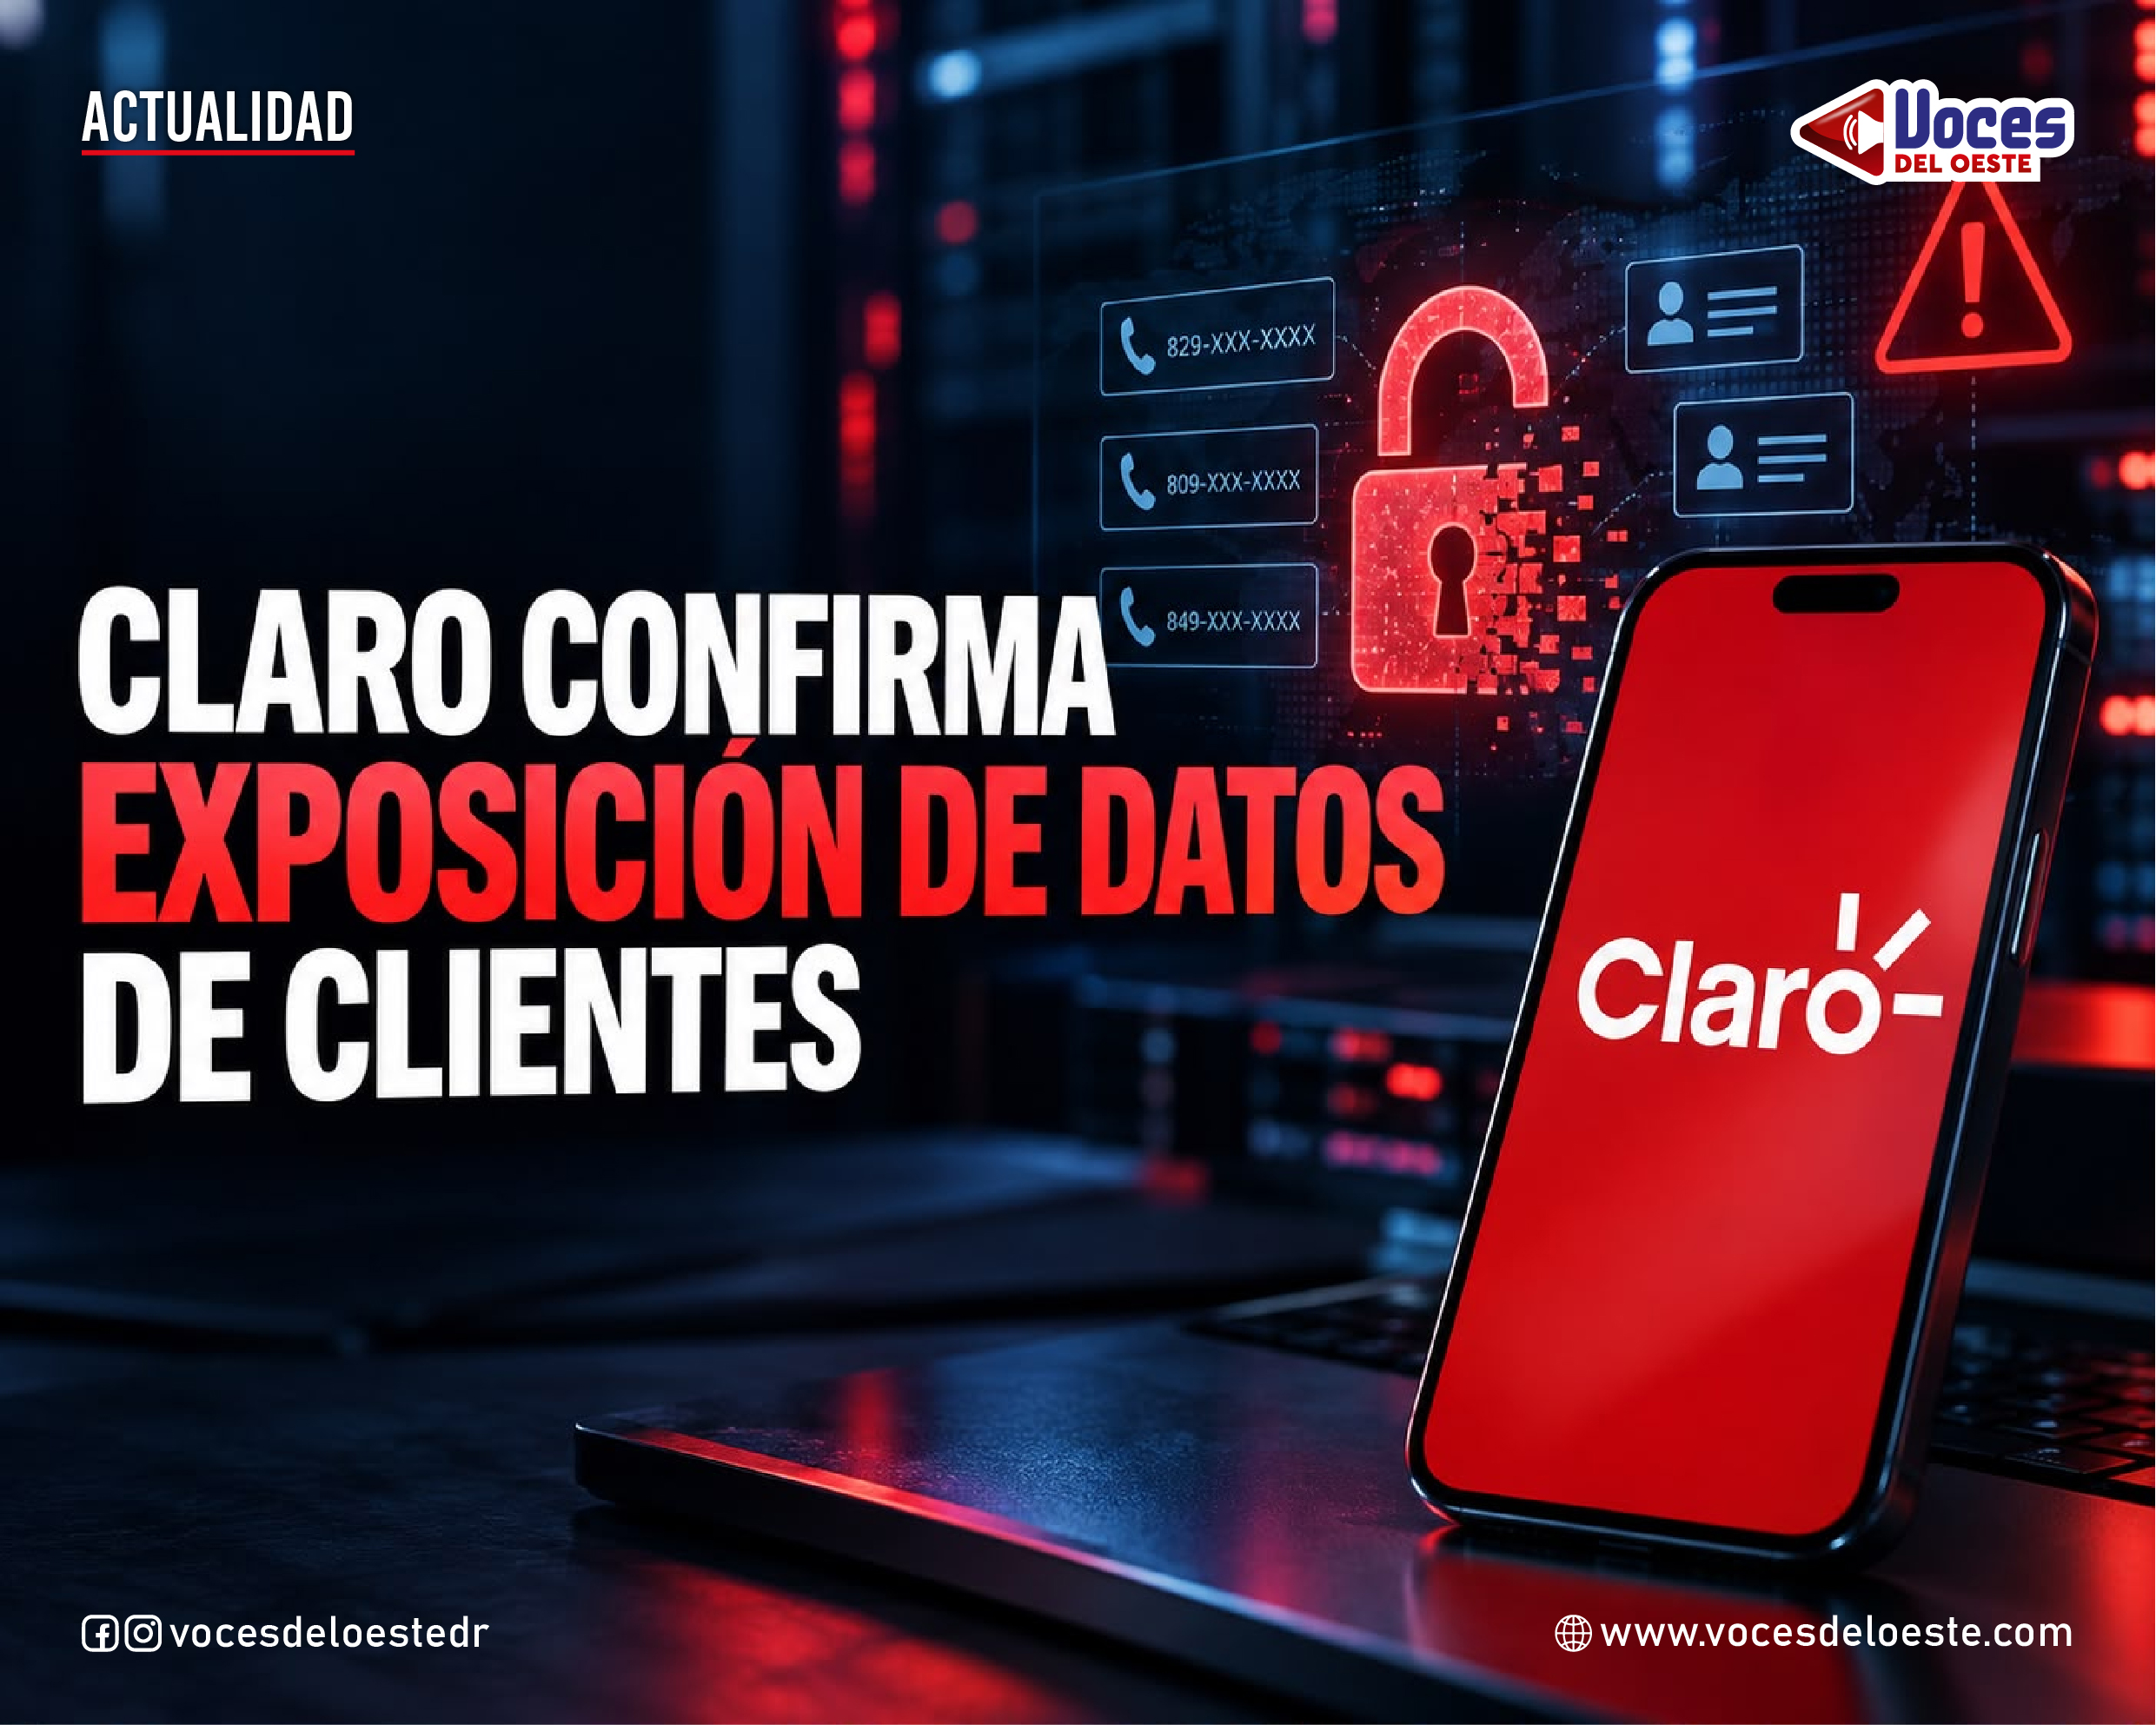
La información comprometida incluye números telefónicos, cédulas y tipos de servicios contratados. La empresa no ha informado cuántas personas resultaron afectadas.
Santo Domingo.– Claro Dominicana confirmó la exposición no autorizada de información perteneciente a un grupo de clientes individuales de sus servicios móviles, luego de detectar un incidente de seguridad que involucró datos personales almacenados por la compañía.
La empresa informó que su equipo especializado activó los protocolos de seguridad correspondientes e inició las verificaciones necesarias para determinar el alcance del incidente, identificar a las personas afectadas y establecer las circunstancias en las que se produjo el acceso.
Según la comunicación difundida por Claro, los datos expuestos incluyen números de teléfonos móviles, números de cédula y el tipo de servicio contratado por cada cliente.
La compañía aseguró que esta información, por sí sola, no permite ingresar a las cuentas de los usuarios, efectuar transacciones ni conocer el contenido de llamadas, mensajes o comunicaciones privadas.
Sin embargo, la combinación de un número telefónico con una cédula y detalles sobre el servicio contratado podría ser utilizada para intentos de suplantación de identidad, llamadas fraudulentas, mensajes engañosos o campañas de phishing. Por esta razón, los clientes deben extremar las precauciones ante cualquier comunicación no solicitada.
No se ha confirmado la cantidad de afectados
La confirmación de Claro ocurre después de que un usuario identificado con el seudónimo “jarol1488” afirmara en un foro de internet haber obtenido una base de datos presuntamente vinculada a 2,889,256 clientes de la empresa en República Dominicana.
El usuario aseguró que el archivo contenía información relacionada con líneas telefónicas, documentos de identidad, tarjetas SIM, suscripciones, planes contratados y otros registros internos.
Aunque Claro reconoció la exposición no autorizada, no confirmó que el incidente involucrara los más de 2.8 millones de registros mencionados en el foro. La compañía tampoco ha precisado hasta el momento la cantidad exacta de clientes afectados ni si todos los datos alegados por el usuario fueron comprometidos.
Por tanto, la cifra difundida en internet continúa sin una confirmación independiente u oficial.
Recomendaciones para los clientes
Claro exhortó a sus usuarios a mantenerse atentos y consultar sus canales oficiales para conocer las medidas preventivas. También recomendó no compartir contraseñas, códigos de verificación ni información personal mediante llamadas, mensajes de texto, correos electrónicos o enlaces recibidos de manera inesperada.
Los clientes deben desconfiar de cualquier persona que se identifique como representante de la empresa y solicite códigos enviados al teléfono, acceso a aplicaciones, fotografías de documentos o pagos para supuestamente proteger o actualizar una cuenta.
También es recomendable activar la autenticación en dos pasos en correos electrónicos, cuentas bancarias y plataformas digitales vinculadas al número móvil, además de vigilar posibles cambios inesperados en la señal telefónica o notificaciones sobre modificaciones no solicitadas.
La exposición representa un nuevo desafío para la protección de los datos personales en República Dominicana, especialmente porque los números telefónicos y documentos de identidad pueden convertirse en herramientas para posteriores intentos de fraude.
Claro reafirmó su compromiso con la seguridad de la información y aseguró que continuará fortaleciendo sus procesos internos. Mientras avanzan las verificaciones, permanece pendiente una explicación más detallada sobre el origen del incidente, la cantidad definitiva de afectados y las medidas adicionales que serán adoptadas para evitar situaciones similares.

